Rede de Visitantes: Como Isolar Wi-Fi de Convidados e IoT da Rede Corporativa com Segurança
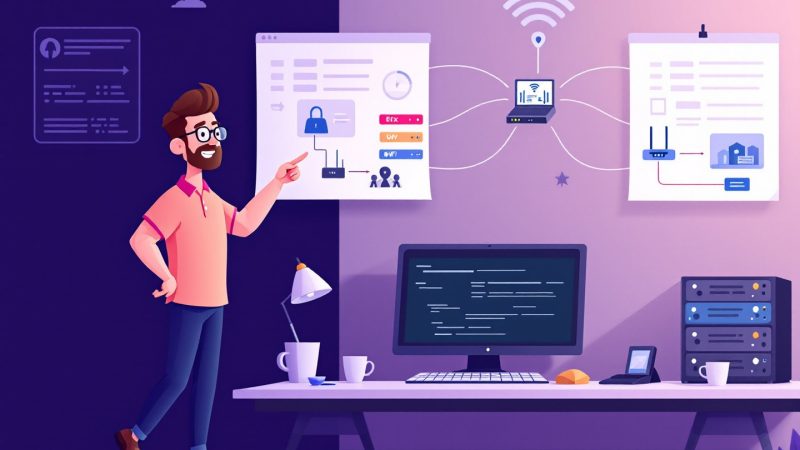
Implementar uma rede de visitantes deixou de ser uma mera conveniência e passou a ser uma exigência de segurança, conformidade e governança de TI. Toda semana, milhares de profissionais, prestadores de serviço, parceiros e dispositivos IoT se conectam às infraestruturas corporativas. Sem o isolamento adequado, um único smartphone infectado ou um sensor mal configurado pode comprometer servidores, acessar dados sensíveis e abrir caminho para ataques de ransomware. Na JRT Technology Solutions, implementamos arquiteturas de segmentação que separam fisicamente e logicamente o tráfego de convidados, dispositivos inteligentes e sistemas críticos, reduzindo drasticamente a superfície de ataque.
O cenário atual de redes corporativas mudou radicalmente. Antes, o Wi-Fi para visitantes era uma rede aberta criada às pressas, muitas vezes compartilhando a mesma faixa de endereços IP e os mesmos switches da rede principal. Hoje, essa prática é considerada inaceitável. Normas como a ISO 27001, a LGPD no Brasil e frameworks como o NIST e o CIS Controls exigem que qualquer conexão de terceiros ou de dispositivos não gerenciados seja tratada como potencialmente hostil. A rede de visitantes bem projetada é a resposta técnica para essa demanda: um ambiente controlado, com acesso à internet, mas sem qualquer rota direta para os ativos corporativos.
Eventos públicos e de grande circulação demonstram bem o risco. Assim como um estádio lotado no Mangueirão ou no Maracanã reúne dezenas de milhares de pessoas simultaneamente, uma empresa com dezenas de visitantes diários também concentra uma multidão de dispositivos desconhecidos. Quando o Remo e o Bragantino empataram em jogo elétrico com dois gols anulados pelo VAR, milhares de torcedores usaram redes móveis e Wi-Fi do estádio ao mesmo tempo. Se esse tráfego não fosse segmentado, qualquer atacante na arquibancada poderia tentar invadir sistemas internos. No ambiente corporativo, o mesmo princípio se aplica: cada visitante é um potencial vetor de intrusão.
Além dos visitantes humanos, há a explosão de dispositivos IoT. Câmeras IP, sensores de presença, controle de acesso, impressoras inteligentes, TVs corporativas e até cafeteiras conectadas se multiplicam nas empresas. Muitos desses dispositivos possuem firmware desatualizado, senhas padrão e nenhuma capacidade de proteção contra malware. Se estiverem na mesma rede que servidores e estações de trabalho, tornam-se a porta de entrada preferida para ataques. Não por acaso, botnets como a Mirai exploraram exatamente câmeras e roteadores residenciais para derrubar serviços globais. Em TI corporativa, o isolamento de IoT é parte indissociável da estratégia de rede de visitantes.
Este artigo é um guia técnico e direto para profissionais de TI, gestores de infraestrutura e entusiastas de tecnologia. Vamos explorar a arquitetura de segmentação com VLANs e SSIDs separados, políticas de autenticação, firewalls, monitoramento e um passo a passo prático para implementar uma rede de visitantes segura. Ao final, você terá uma visão completa de como isolamos, na JRT Technology Solutions, o Wi-Fi de convidados e os dispositivos IoT da rede corporativa, com exemplos reais e tabelas de referência rápida para aplicar no seu ambiente.
O que é uma rede de visitantes e por que sua empresa precisa dela
Uma rede de visitantes é um segmento lógico ou físico separado da rede corporativa, destinado exclusivamente a dispositivos de pessoas que não pertencem à organização — clientes, fornecedores, auditores, consultores e prestadores de serviço temporários. Essa separação pode ser feita por meio de VLANs dedicadas, SSIDs exclusivos no Wi-Fi, faixas de IP distintas e políticas de firewall que bloqueiam qualquer comunicação com os servidores internos. O objetivo é simples: oferecer acesso à internet sem expor os ativos corporativos.
Muitos gestores ainda perguntam por que simplesmente não compartilhar a senha do Wi-Fi corporativo com os visitantes. A resposta está nos riscos invisíveis. Um notebook de um fornecedor pode estar infectado com um keylogger que captura credenciais digitadas em qualquer rede. Um smartphone de um cliente pode ter um aplicativo malicioso que faz varredura de portas automaticamente. Ao conectá-los na rede principal, você concede, na prática, o mesmo nível de confiança que tem nos equipamentos gerenciados pela sua equipe de TI. A rede de visitantes elimina essa equivalência perigosa.
Do ponto de vista de conformidade, a segmentação é obrigatória em muitos setores. Clínicas e hospitais que processam dados de saúde precisam isolar qualquer equipamento que não seja da instituição para cumprir a LGPD e as normas da ANS. Escritórios de advocacia e contabilidade que recebem clientes diariamente devem impedir que um visitante acesse pastas compartilhadas ou sistemas de gestão. A JRT Technology Solutions atende empresas de diferentes portes e sempre recomenda a criação de uma rede de visitantes como primeiro passo de maturidade em segurança da informação.
Outro fator que impulsionou a adoção foi a popularização do trabalho híbrido e dos espaços de coworking. Nesses ambientes, dezenas de empresas diferentes compartilham a mesma infraestrutura de rede. Sem uma rede de visitantes bem segmentada, um funcionário de uma startup poderia, em teoria, acessar a impressora de outra empresa ou até mesmo descobrir dispositivos de rede de terceiros. O isolamento não é apenas uma medida defensiva; é também uma fronteira de privacidade entre organizações que coexistem no mesmo espaço físico.
Por fim, a rede de visitantes melhora a experiência do usuário e a imagem da empresa. Um portal de autenticação simples, com acesso rápido e transparente, demonstra profissionalismo. Já uma rede lenta ou uma senha compartilhada no grupo de WhatsApp gera frustração e passa a impressão de amadorismo. Ao implementar um SSID exclusivo para convidados, com políticas de QoS para limitar largura de banda e autenticação por voucher ou redes sociais, a empresa oferece um serviço controlado e seguro, sem abrir mão da governança.
Riscos de conectar convidados e IoT na rede corporativa
Conectar um dispositivo desconhecido à rede principal é como entregar a chave do datacenter a um estranho. Os riscos vão muito além do consumo indevido de banda. O principal perigo é a movimentação lateral: uma vez dentro da rede, um dispositivo comprometido pode escanear outros hosts, explorar vulnerabilidades não corrigidas e se espalhar rapidamente. Em ataques de ransomware, o vetor inicial muitas vezes é um notebook de um funcionário ou prestador de serviço que foi infectado fora da empresa e trouxe o malware para dentro.
Dispositivos IoT representam um risco ainda maior porque, em sua maioria, não possuem agentes de segurança, não recebem patches regulares e são configurados com senhas padrão. Câmeras de segurança, controladores de acesso biométrico, sensores de temperatura e impressoras multifuncionais são exemplos clássicos. Em 2016, a botnet Mirai recrutou centenas de milhares de câmeras e roteadores IoT para derrubar o provedor Dyn e afetar sites como Twitter, Netflix e Reddit. No ambiente corporativo, um dispositivo IoT comprometido pode ser usado como pivô para atacar servidores internos ou exfiltrar dados.
O caso do aeroporto de Aracaju, que superou a marca de 1 milhão de passageiros, ilustra bem a complexidade. Em terminais aeroportuários, coexistem redes do operador, companhias aéreas, lojas, restaurantes e a rede de passageiros. Cada loja possui sistemas de pagamento que precisam de conectividade, mas não podem se comunicar com a rede de câmeras ou com os sistemas de controle de voo. A ausência de uma rede de visitantes segmentada em um ambiente assim poderia permitir que um passageiro mal-intencionado acessasse os sistemas de ponto de venda de uma loja, comprometendo dados de cartão de crédito.
Outro risco subestimado é o consumo de recursos. Quando visitantes e dispositivos IoT compartilham a mesma rede, eles competem por largura de banda e por recursos de processamento dos access points e switches. Em um evento esportivo como o jogo entre Remo e Bragantino, com milhares de pessoas tentando postar fotos e vídeos ao mesmo tempo, a rede precisa suportar uma carga altíssima. Se os sistemas de bilheteria eletrônica, catracas ou VAR estivessem na mesma rede, a latência causada pelo tráfego de visitantes poderia comprometer operações críticas. No ambiente corporativo, a falta de QoS e segmentação pode derrubar videoconferências, sistemas de ERP e até mesmo a telefonia IP.
Além disso, há o risco regulatório. A LGPD responsabiliza as organizações pelo tratamento de dados pessoais, incluindo logs de acesso. Se uma rede de visitantes não for implementada com registros adequados de quem se conectou, quando e de onde, a empresa pode ser considerada negligente em caso de incidente. A JRT Technology Solutions desenvolve políticas de retenção de logs e autenticação que garantem rastreabilidade e conformidade, ao mesmo tempo em que protegem a privacidade dos visitantes.
Arquitetura de segmentação: VLANs e SSIDs separados na rede de visitantes
A base técnica de uma rede de visitantes é a segmentação por VLANs (Virtual Local Area Networks). Uma VLAN cria um domínio de broadcast isolado dentro da infraestrutura física de switches. Ao configurar uma VLAN específica para visitantes — por exemplo, VLAN 100 — e uma VLAN para IoT — VLAN 101 —, você garante que o tráfego não se misture com a VLAN corporativa, que normalmente utiliza a VLAN 10 ou 20. Essa separação lógica é reforçada por regras de roteamento que, por padrão, negam qualquer comunicação entre as VLANs.
No ambiente Wi-Fi, a segmentação é feita por meio de SSIDs distintos. Um SSID é o nome da rede sem fio que aparece na lista de redes disponíveis. A maioria dos access points corporativos, como os das linhas Cisco Meraki, Aruba, Ruckus ou UniFi, suporta múltiplos SSIDs simultâneos, cada um associado a uma VLAN diferente. Dessa forma, o SSID “CORP” pode apontar para a VLAN corporativa, enquanto o SSID “GUEST” aponta para a VLAN de visitantes, e o SSID “IOT” para a VLAN de dispositivos inteligentes. Na JRT Technology Solutions, configuramos essa arquitetura em ambientes de todos os portes, desde escritórios com 20 usuários até plantas industriais com dezenas de access points.
Um ponto crítico é a relação entre o SSID de visitantes e o isolamento no nível do access point. Muitos equipamentos possuem a função “Client Isolation” ou “AP Isolation”, que impede que dispositivos conectados no mesmo SSID se comuniquem entre si. Em uma rede de visitantes, essa função deve estar sempre ativada. Assim, se um visitante tenta escanear a rede, ele não consegue ver outros dispositivos conectados ao mesmo SSID. Isso é especialmente importante em espaços compartilhados, como salas de reunião, lobbies e auditórios, onde dezenas de pessoas diferentes se conectam ao longo do dia.
Considere o exemplo de um jogo de futebol transmitido ao vivo no Maracanã, quando o Santos virou sobre o Fluminense. Centenas de jornalistas, fotógrafos e equipes de TV dependem de conectividade para transmitir conteúdo. Se todos estivessem na mesma rede que o sistema de controle do estádio, um único repórter com um cabo de rede malicioso poderia derrubar sistemas de energia ou de segurança. A segmentação em VLANs separadas para imprensa, operações e público é o que mantém o espetáculo funcionando. Da mesma forma, em uma empresa, a rede de visitantes deve ser independente da rede de produção.
Para implementar a arquitetura corretamente, é necessário configurar o roteamento entre VLANs de forma controlada. O roteador ou firewall deve permitir que a VLAN de visitantes acesse apenas a internet e, eventualmente, serviços específicos como um portal de autenticação ou um servidor DNS local. Qualquer outra comunicação com a VLAN corporativa deve ser negada por padrão. Essa é a regra de ouro: default deny. A JRT Technology Solutions utiliza firewalls de próxima geração (NGFW) para aplicar essas políticas e inspecionar o tráfego da rede de visitantes em busca de ameaças.
Políticas de acesso e autenticação para rede de visitantes
Uma rede de visitantes eficiente não se resume a criar um SSID separado. É preciso implementar políticas claras de autenticação e controle de acesso. Existem vários métodos, cada um com seus prós e contras. O mais comum em redes corporativas é o portal cativo, uma página web que aparece antes de liberar o acesso à internet. Nesse portal, o visitante pode se autenticar com um código fornecido pela recepção, com login de redes sociais ou com um formulário simples de cadastro.
O uso de vouchers é muito popular em empresas que recebem visitantes com frequência. A recepção gera um código único, com validade de algumas horas ou um dia, e o entrega ao visitante. Esse código é inserido no portal cativo e libera o acesso temporário. Ao final da validade, o dispositivo é desconectado automaticamente. Essa abordagem elimina a senha compartilhada, oferece rastreabilidade e controla o tempo de acesso. Na JRT Technology Solutions, implementamos portais cativos com integração a sistemas de gestão de visitantes, gerando vouchers automaticamente no check-in.
Outra opção é a autenticação via WPA2-Enterprise com credenciais temporárias. Nesse cenário, o visitante recebe um usuário e senha de curta duração, gerenciados por um servidor RADIUS. Isso oferece criptografia individual por sessão, algo que o portal cativo aberto não oferece. No entanto, exige mais infraestrutura e configuração. Para empresas que lidam com informações sensíveis, mesmo na rede de visitantes, o uso de criptografia WPA2-Enterprise é altamente recomendado, pois impede ataques de sniffing no ar.
O método de autenticação por redes sociais é comum em cafés, hotéis e aeroportos, mas pode gerar resistência em ambientes corporativos. Ele exige que o visitante faça login em sua conta do Facebook, Google ou LinkedIn para liberar o acesso. A vantagem é a simplicidade e a possibilidade de coletar dados demográficos para marketing. A desvantagem é a dependência de terceiros e a percepção de que a empresa está coletando dados pessoais. Para a rede de visitantes de uma empresa B2B, o mais indicado é o voucher ou o acesso patrocinado pela recepção.
Independentemente do método, três regras devem ser aplicadas em qualquer rede de visitantes:
- Autenticação obrigatória: ninguém se conecta sem passar por um processo de identificação, mesmo que mínimo.
- Tempo de sessão limitado: o acesso expira automaticamente após algumas horas, evitando que ex-visitantes permaneçam conectados indefinidamente.
- Largura de banda limitada: aplicar QoS e limitar a velocidade de download e upload, preservando a performance da rede corporativa.
Além disso, é importante registrar os logs de autenticação e navegação por um período adequado. Esses logs podem ser usados para investigar incidentes e demonstrar conformidade com a LGPD. Na JRT Technology Solutions, configuramos a retenção de logs em servidores centralizados, com criptografia e controle de acesso restrito, garantindo que apenas pessoal autorizado tenha acesso aos dados.
IoT: isolando dispositivos inteligentes da rede principal
Os dispositivos de Internet das Coisas são hoje os maiores desafios de segurança em redes corporativas. Eles não se comportam como computadores tradicionais: muitos não possuem interface de gerenciamento, não aceitam agentes de segurança e rodam firmware proprietário que raramente é atualizado. Por isso, a melhor estratégia é tratar todos os dispositivos IoT como não confiáveis e isolá-los em uma VLAN própria. Essa VLAN deve ter regras de firewall que permitam apenas o tráfego necessário para o funcionamento do dispositivo — por exemplo, uma câmera IP pode precisar se comunicar com o servidor de gravação, mas não deve acessar a internet diretamente.
Considere uma fábrica que usa sensores de temperatura e umidade para monitorar o ambiente de produção. Se esses sensores estiverem na mesma rede que os servidores de ERP e os computadores administrativos, um sensor comprometido pode tentar acessar os sistemas corporativos. Ao criar uma VLAN exclusiva para IoT e uma rede de visitantes separada, a fábrica limita o alcance de qualquer dispositivo comprometido. A JRT Technology Solutions desenvolve soluções de microssegmentação para clientes industriais, usando firewalls internos e switches gerenciados para aplicar políticas granulares.
Um caso emblemático é o de impressoras multifuncionais. Muitas empresas as conectam diretamente à rede principal, com endereço IP fixo e serviços como FTP ou SNMP ativos. Esses equipamentos são computadores completos rodando sistemas embarcados, com vulnerabilidades conhecidas e pouca atualização. Um atacante que compromete uma impressora pode usá-la para interceptar documentos digitalizados, enviar cópias para fora da empresa ou como ponte para atacar outros hosts. Isolar impressoras na VLAN de IoT ou em uma rede de visitantes específica para periféricos é uma prática essencial.
O mesmo vale para smart TVs, sistemas de videoconferência e lousas digitais. Esses dispositivos são usados em salas de reunião e muitas vezes ficam ligados o tempo todo, com acesso à internet para streaming e atualizações. Se um smart TV for comprometido, ele pode capturar áudio e vídeo da sala, roubar credenciais de Wi-Fi e até mesmo servir como ponto de persistência para o atacante. A segmentação em VLAN de IoT impede que esses equipamentos acessem qualquer recurso corporativo, limitando-se apenas à internet e aos serviços de nuvem necessários.
Na prática, a segmentação de IoT segue uma sequência lógica:
- Inventariar todos os dispositivos IoT da empresa, identificando fabricante, modelo, firmware e protocolos utilizados.
- Criar VLANs específicas para IoT, separadas por tipo de dispositivo quando necessário (câmeras, sensores, impressoras).
- Configurar regras de firewall com base em lista branca: permitir apenas o tráfego necessário e bloquear todo o resto.
- Monitorar continuamente o tráfego da VLAN IoT em busca de anomalias, como tentativas de comunicação com servidores externos desconhecidos.
O relato da matéria “Meu site tinha 91 visitantes. A maioria era robô” ilustra perfeitamente a importância de não confiar cegamente no que se conecta à sua infraestrutura. Assim como um site pode ser inundado por bots, uma rede corporativa pode ser infiltrada por dispositivos IoT comprometidos que se comportam como robôs a serviço de atacantes. A JRT Technology Solutions implementa sensores de rede e sistemas de detecção de intrusão para identificar esses comportamentos anômalos na rede de visitantes e na VLAN de IoT.
Firewall e filtragem de conteúdo na rede de visitantes
O firewall é o coração da política de segurança de uma rede de visitantes. Ele é o responsável por impor a regra de default deny entre as VLANs e por inspecionar o tráfego que sai para a internet. Em firewalls de próxima geração, é possível aplicar filtros por categoria de URL, bloqueando acesso a conteúdo malicioso, sites de phishing, downloads de malware e até mesmo conteúdo adulto ou streaming, dependendo da política da empresa. Isso protege não apenas a rede corporativa, mas também os próprios visitantes.
Uma rede de visitantes bem configurada deve ter, no mínimo, as seguintes regras de firewall:
- Permitir HTTP/HTTPS para a internet, mas bloquear portas comuns de malware, como SMB (139, 445), RDP (3389) e Telnet (23).
- Bloquear toda comunicação com as VLANs corporativas, exceto serviços explicitamente permitidos, como um servidor DNS local quando necessário.
- Restringir VPNs e proxies que possam mascarar o tráfego e contornar as políticas de segurança.
- Aplicar inspeção SSL/TLS para detectar malware escondido em conexões criptografadas, quando viável e alinhado à política de privacidade.
A filtragem de conteúdo também é importante para reduzir a superfície de ataque. Bloquear categorias como “hacking”, “malware”, “phishing” e “peer-to-peer” impede que visitantes acessem sites perigosos e reduz o risco de infecção. Em empresas que recebem muitos visitantes, como escritórios de advocacia ou consultórios, a filtragem também evita o uso indevido da rede para atividades ilegais, o que poderia gerar responsabilidade legal para a organização.
O dimensionamento correto do firewall da rede de visitantes é fundamental. Em eventos com grande concentração de pessoas, como um jogo no Mangueirão, a quantidade de conexões simultâneas pode chegar a milhares. O firewall precisa suportar essa carga sem degradar a performance. A JRT Technology Solutions utiliza appliances dedicados ou firewalls virtualizados com alta capacidade de sessões simultâneas e throughput, garantindo que a rede de visitantes funcione sem gargalos mesmo em horários de pico.
Além do firewall, a filtragem de DNS é uma camada extra de proteção. Um servidor DNS com filtragem de domínios maliciosos bloqueia a resolução de nomes conhecidos por distribuir malware ou comandar botnets. Em uma rede de visitantes, o DNS deve ser configurado para apontar para um servidor seguro, como o OpenDNS ou o Quad9, ou para um servidor DNS interno com filtragem. Isso adiciona uma camada de defesa sem custo significativo de implementação.
Monitoramento e resposta a incidentes na rede de visitantes
Nenhuma rede de visitantes é 100% segura sem monitoramento contínuo. O tráfego de convidados deve ser registrado e analisado em busca de comportamentos suspeitos, como varreduras de portas, tentativas de acesso a servidores internos, picos anormais de tráfego ou comunicação com servidores de comando e controle. Para isso, é necessário integrar os logs do firewall, dos access points e do servidor de autenticação a um sistema centralizado de gerenciamento de eventos, como um SIEM (Security Information and Event Management).
O monitoramento da rede de visitantes deve responder a perguntas básicas: quem se conectou, por quanto tempo, de qual dispositivo e quais sites acessou. Sem esses registros, a equipe de TI fica impossibilitada de investigar um incidente ou demonstrar conformidade com a LGPD. A JRT Technology Solutions configura repositórios de logs com retenção de pelo menos 180 dias, criptografia e mecanismos de auditoria, garantindo que os dados estejam disponíveis quando necessário e protegidos contra acesso não autorizado.
Uma estratégia eficaz é o uso de honeypots na rede corporativa para detectar tentativas de invasão a partir da rede de visitantes. Um honeypot é um sistema fake que parece legítimo, mas não contém dados reais. Ele é projetado para atrair atacantes e gerar alertas quando acessado. Se um visitante tenta escanear a rede e encontra o honeypot, o sistema registra a tentativa e alerta a equipe de segurança. Isso transforma a rede de visitantes em uma ferramenta proativa de detecção de ameaças.
Em caso de incidente, o plano de resposta deve incluir o isolamento imediato da rede de visitantes. Isso pode ser feito desativando o SSID ou aplicando uma regra de firewall que bloqueie todo o tráfego da VLAN de convidados. A equipe de segurança então analisa os logs para identificar o dispositivo e o comportamento malicioso. Dependendo da gravidade, a empresa pode acionar as autoridades e notificar os usuários afetados, conforme previsto na LGPD e em outras regulamentações.
O caso do Manchester United, que tropeçou no Leeds e chegou a cinco jogos sem vencer, mostra como a falta de monitoramento pode ter consequências silenciosas. Em uma rede corporativa, um dispositivo comprometido pode permanecer ativo por meses, coletando informações e se preparando para um ataque maior. Sem visibilidade contínua da rede de visitantes, a equipe de TI só descobre o problema quando o estrago já está feito. Por isso, na JRT Technology Solutions, implementamos painéis de monitoramento em tempo real com alertas automáticos para qualquer anomalia detectada no tráfego de convidados e IoT.
Implementação prática: passos para criar uma rede de visitantes segura
Implementar uma rede de visitantes segura exige planejamento e execução cuidadosa. A seguir, apresentamos um passo a passo prático que a JRT Technology Solutions utiliza em projetos de segmentação de rede para clientes de médio e grande porte. Este roteiro pode ser adaptado a diferentes infraestruturas, desde redes com equipamentos de entrada até ambientes com switches gerenciados e firewalls de próxima geração.
- Mapear a infraestrutura atual: identificar todos os switches, access points, roteadores e firewalls. Verificar se suportam VLANs, múltiplos SSIDs e regras de firewall avançadas.
- Definir o endereçamento IP: criar sub-redes separadas para a VLAN de visitantes e para a VLAN de IoT. Por exemplo: VLAN 100 = 10.100.0.0/24 para visitantes; VLAN 101 = 10.101.0.0/24 para IoT; VLAN 10 = 10.10.0.0/24 para corporativa.
- Configurar as VLANs nos switches: criar as VLANs e atribuir portas de acesso para os access points e para as portas de IoT, marcando o tráfego adequadamente.
- Criar SSIDs separados nos access points: configurar um SSID “GUEST” para a VLAN de visitantes e um SSID “IOT” para a VLAN de IoT, com isolamento de clientes ativado.
- Configurar o portal cativo e a autenticação: implementar um servidor de autenticação com vouchers temporários ou credenciais RADIUS, e definir o tempo de sessão.
- Aplicar regras de firewall: criar políticas que permitam o tráfego da rede de visitantes apenas para a internet e bloqueiem qualquer comunicação com as VLANs corporativas. Para IoT, permitir apenas o tráfego necessário para seus servidores específicos.
- Configurar QoS: limitar a largura de banda da rede de visitantes para evitar sobrecarga da rede corporativa.
- Ativar monitoramento e logs: integrar os logs de firewall e access points a um SIEM ou servidor de logs centralizado.
- Testar a segmentação: realizar testes de penetração e varreduras para confirmar que não há rotas acidentais entre a rede de visitantes e a rede corporativa.
- Documentar e treinar a equipe: registrar a arquitetura, as políticas e os procedimentos. Capacitar a equipe de TI e a recepção para gerar vouchers e lidar com solicitações de acesso.
A tabela a seguir compara cenários com e sem uma rede de visitantes adequadamente segmentada:
Outro aspecto importante é a escalabilidade. Uma rede de visitantes projetada para 50 usuários simultâneos pode precisar suportar 500 em um evento específico. Por isso, é essencial dimensionar os access points e o firewall para o pico esperado. A JRT Technology Solutions realiza estudos de cobertura e capacidade antes de implementar, utilizando ferramentas de site survey para garantir que a rede de visitantes funcione bem em todos os ambientes, desde salas de reunião até áreas externas.
Casos de uso: estádios, aeroportos e ambientes corporativos de alta densidade
Os eventos esportivos oferecem lições valiosas para quem gerencia redes corporativas. No jogo entre Remo e Bragantino, realizado no Mangueirão, milhares de torcedores utilizaram redes móveis e Wi-Fi do estádio simultaneamente. Se o estádio não tivesse uma rede de visitantes separada da rede operacional — que controla catracas, sistemas de bilheteria e o VAR —, o tráfego dos torcedores poderia interferir nos sistemas de arbitragem e segurança. O isolamento é, portanto, uma questão de continuidade operacional, e não apenas de segurança de dados.
No caso do aeroporto de Aracaju, que ultrapassou a marca de 1 milhão de passageiros, a rede de Wi-Fi pública precisa conviver com as redes das companhias aéreas, das lojas de varejo e dos sistemas de controle de tráfego aéreo. Cada uma dessas redes é uma rede de visitantes ou uma rede operacional com políticas rigorosas de segmentação. Um passageiro que se conecta ao Wi-Fi gratuito não pode, em hipótese alguma, acessar o sistema de check-in de uma companhia aérea. A segmentação por VLANs e firewalls garante essa separação.
Ambientes corporativos de alta densidade, como centros de convenções, hotéis e prédios comerciais, enfrentam desafios semelhantes. Em um prédio comercial com dezenas de empresas inquilinas, o provedor de infraestrutura deve oferecer conectividade sem permitir que uma empresa acesse a rede de outra. A rede de visitantes do condomínio pode ser compartilhada por todas as empresas para seus visitantes, mas cada empresa mantém sua própria rede corporativa isolada. A JRT Technology Solutions projeta esse tipo de topologia para administradoras de condomínios e operadores de telecomunicações.
Um caso interessante é o de empresas que recebem fornecedores para manutenção de equipamentos. Um técnico de ar-condicionado ou de elevadores pode precisar de acesso à internet para consultar manuais ou acessar sistemas do fabricante. Se ele se conectar à rede de visitantes, sua atividade fica restrita à internet, sem risco para a rede corporativa. Já se ele se conectar à rede principal, pode inadvertidamente expor a empresa a malware ou acesso indevido. A segmentação transforma o fornecedor de ameaça em mero usuário de um serviço controlado.
Dispositivos IoT em ambientes corporativos de alta densidade também se beneficiam da rede de visitantes estendida. Por exemplo, sensores de ocupação em salas de reunião, câmeras de segurança em corredores e controladores de acesso biométrico podem ser agrupados em uma VLAN de IoT, com regras de firewall que restringem seu acesso apenas aos servidores de gerenciamento. Essa abordagem reduz o risco de que um dispositivo comprometido seja usado como ponte para invadir a rede corporativa.
Tabela de referência rápida: VLANs e SSIDs para rede de visitantes e IoT
Para facilitar a implementação, apresentamos uma tabela de referência rápida com as configurações típicas de VLANs, SSIDs e políticas em uma rede de visitantes corporativa:
Essa tabela pode ser adaptada a qualquer infraestrutura. O importante é manter o princípio da não confiança: a rede de visitantes e a rede IoT nunca devem poder iniciar comunicação com a VLAN corporativa. Se por alguma razão um serviço precisar ser acessado por dispositivos IoT, a comunicação deve ser iniciada da VLAN corporativa para a VLAN IoT, jamais o contrário. Essa regra simples reduz drasticamente o impacto de qualquer comprometimento.
Ao longo da implementação, é crucial testar a segmentação. Isso pode ser feito com ferramentas como Nmap ou Scapy, tentando alcançar hosts da VLAN corporativa a partir da rede de visitantes. Na JRT Technology Solutions, realizamos testes de penetração internos após cada implementação para validar a eficácia das regras de firewall e a inexistência de rotas acidentais. Também configuramos alertas automáticos para qualquer tentativa de comunicação entre VLANs que seja bloqueada pelo firewall, o que serve como indicador de possível atividade maliciosa.
Conclusão: a rede de visitantes como pilar da segurança corporativa
A rede de visitantes evoluiu de simples comodidade para um componente essencial da arquitetura de segurança de qualquer organização. Ela permite que convidados, fornecedores e dispositivos IoT acessem a internet sem expor os sistemas internos, reduzindo a superfície de ataque e facilitando a conformidade com regulamentações. Ao longo deste artigo, exploramos os riscos de não segmentar o tráfego, a arquitetura de VLANs e SSIDs separados, as políticas de autenticação, o papel do firewall e do monitoramento, e um passo a passo prático para implementação.
Os exemplos do mundo real — estádios lotados, aeroportos movimentados e ambientes corporativos de alta densidade — mostram que a segmentação não é opcional, mas uma necessidade operacional. No futebol, um jogo elétrico como o do Remo contra o Bragantino, com dois gols anulados pelo VAR, exige que a rede do estádio separe torcedores de sistemas de arbitragem. Em um aeroporto como o de Aracaju, milhões de passageiros não podem compartilhar a rede com as companhias aéreas. Em uma empresa, cada visitante é um possível invasor em potencial, e cada câmera IP é um potencial bot de botnet.
A JRT Technology Solutions entende profundamente esses desafios e está preparada para ajudar sua empresa a implementar uma rede de visitantes robusta, segura e escalável. Nossos especialistas em gestão de TI, redes e cybersecurity desenvolvem projetos sob medida, que vão desde a consultoria inicial até a configuração de firewalls, access points, portais cativos e sistemas de monitoramento. Trabalhamos com as principais tecnologias do mercado, incluindo Cisco, Aruba, Fortinet, Palo Alto e UniFi, sempre com foco em performance, segurança e experiência do usuário.
Se você deseja isolar o Wi-Fi de convidados e os dispositivos IoT da sua rede corporativa, entre em contato com a JRT Technology Solutions. Nossa equipe realiza uma avaliação completa da sua infraestrutura, identifica os pontos de risco e projeta uma rede de visitantes que atende às suas necessidades específicas. Não espere que um incidente aconteça para agir. A segmentação é a base da defesa em profundidade e o primeiro passo para uma rede corporativa verdadeiramente segura.
Para saber mais sobre segmentação de rede, segurança de IoT e estratégias de firewall, explore nossos artigos relacionados sobre segurança em redes Wi-Fi corporativas, microssegmentação de data centers e firewalls de próxima geração. A JRT Technology Solutions está comprometida em fornecer conhecimento técnico e soluções práticas para uma TI corporativa mais segura e eficiente.
Gostou do conteúdo? Fale com nossos especialistas!
A JRT Technology Solutions está pronta para implementar, configurar e dar suporte às tecnologias abordadas neste artigo.