Rede de visitantes: isolar Wi-Fi de convidados e IoT
Uma rede de visitantes bem projetada deixou de ser um luxo em escritórios modernos e se tornou um controle essencial de segurança. Quando colaboradores, terceiros, parceiros e dispositivos IoT disputam o mesmo Wi-Fi, a superfície de ataque cresce de forma descontrolada. Neste artigo, mostramos por que separar o Wi-Fi de convidados e da IoT da rede corporativa é a base para reduzir riscos, simplificar a operação e garantir conformidade.
O crescimento exponencial de dispositivos conectados mudou o perfil das redes locais. Câmeras IP, sensores de presença, termostatos inteligentes, impressoras, TVs corporativas e equipamentos de automação passaram a dividir o mesmo cabeamento e o mesmo espectro de radiofrequência com notebooks e celulares. Sem uma segmentação adequada, um único dispositivo comprometido pode servir de ponte para acessar servidores, bancos de dados e sistemas críticos. A rede de visitantes surge justamente para quebrar essa cadeia de confiança.
Historicamente, as redes Wi-Fi corporativas foram desenhadas como um único SSID aberto ou com senha compartilhada. Esse modelo funcionava quando havia poucos dispositivos e a mobilidade ainda era limitada. Com a popularização do BYOD, do trabalho híbrido e da IoT, a arquitetura plana se tornou um risco inaceitável. A indústria respondeu com práticas de segmentação, autenticação baseada em identidade e isolamento de tráfego. Hoje, a rede de visitantes é um pilar dessa arquitetura, não um simples SSID de conveniência.
Notícias recentes reforçam a pressão por acesso simples e imediato. A criação de QR Codes para Wi-Fi, por exemplo, viralizou como uma forma de conectar visitas sem digitar senha. Embora a conveniência seja importante, o foco corporativo precisa ir além: é preciso garantir que esse acesso fácil não abra portas para a rede interna. A JRT Technology Solutions atua exatamente nesse ponto, combinando onboarding simples com isolamento rigoroso.
Neste guia técnico, exploramos a arquitetura, os mecanismos de isolamento, as políticas de segurança e as tendências de automação com IA para redes de visitantes. Ao final, você terá um panorama completo para planejar, implantar e operar uma solução que protege a rede corporativa sem dificultar a experiência de convidados e dispositivos IoT.
Por que a rede de visitantes é crítica na era do IoT corporativo
A Internet das Coisas transformou o ambiente corporativo em um ecossistema denso de dispositivos com capacidade de processamento e conectividade. Muitos desses dispositivos são fabricados com segurança limitada, senhas padrão e pouca ou nenhuma atualização de firmware. Câmeras IP, sensores de temperatura, fechaduras eletrônicas e painéis digitais estão entre os alvos mais comuns de botnets e ataques de movimentação lateral. Uma rede de visitantes segmentada garante que, mesmo se um desses dispositivos for comprometido, o atacante não alcance a rede de produção.
O problema é agravado pela presença constante de terceiros dentro do perímetro físico. Fornecedores, consultores, auditores e prestadores de serviço conectam notebooks e celulares à rede local todos os dias. Esses equipamentos não são gerenciados pela TI corporativa e podem carregar malware, keyloggers ou ferramentas de espionagem. Ao direcionar todo o tráfego desses usuários para uma rede de visitantes, a organização limita o alcance de qualquer ameaça e mantém os ativos internos invisíveis.
Outro fator crítico é a proliferação de dispositivos pessoais dos próprios colaboradores. Muitos funcionários conectam smartwatches, tablets e até assistentes virtuais ao Wi-Fi corporativo por comodidade. Sem uma política clara, esses dispositivos acabam na mesma VLAN dos servidores. A rede de visitantes pode ser usada como zona intermediária para dispositivos não gerenciados, aplicando controles de horário, filtragem de conteúdo e limitação de banda.
Além da segurança, há um componente operacional. Redes planas são difíceis de auditar, monitorar e solucionar problemas. Quando um dispositivo IoT começa a gerar tráfego anômalo, identificar a origem em uma rede sem segmentação pode levar horas. Com uma rede de visitantes isolada, o time de operação consegue aplicar políticas específicas, gerar logs segmentados e reduzir o tempo de resposta a incidentes. Na JRT Technology Solutions, implementamos esse modelo para clientes de diversos portes, reduzindo a superfície de ataque e melhorando a visibilidade operacional.
A expectativa de conectividade também mudou. Visitantes esperam Wi-Fi rápido e sem fricção, mas a TI não pode abrir mão da segurança. A solução está na combinação de portal cativo, isolamento de cliente e políticas de firewall. Esse equilíbrio é o que define uma rede de visitantes madura, capaz de atender tanto o usuário externo quanto o dispositivo IoT sem aumentar o risco corporativo.
Arquitetura de segmentação: separando convidados, IoT e produção na rede de visitantes
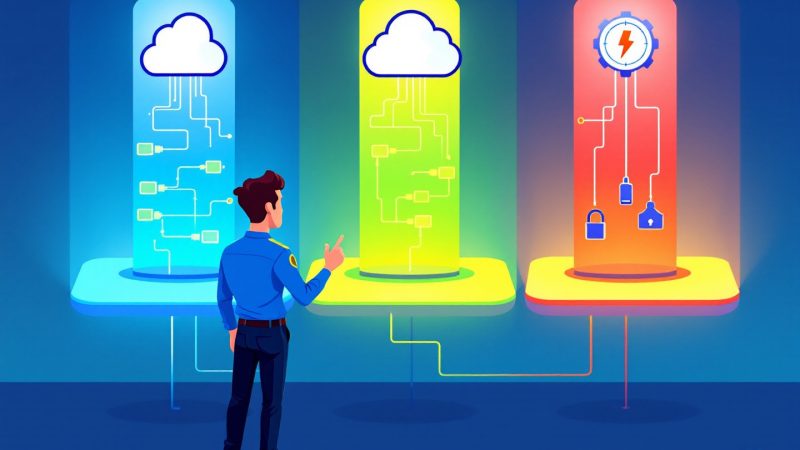
Uma arquitetura de segmentação sólida começa pela definição de zonas de confiança. Em geral, recomendamos pelo menos três zonas distintas: a rede de produção, a rede de visitantes e a rede de IoT. Cada zona possui um SSID próprio, uma VLAN dedicada e políticas de firewall específicas para controlar o que pode ou não se comunicar. Essa separação lógica é a base para impedir movimentação lateral entre ambientes com diferentes níveis de confiança.
A zona de produção concentra notebooks corporativos, desktops, servidores e serviços internos. O acesso deve ser protegido com autenticação empresarial, como 802.1X, e políticas de endpoint que verifiquem a conformidade antes de liberar a conexão. Já a rede de visitantes recebe equipamentos não gerenciados, como celulares de terceiros e parceiros, com acesso apenas à internet e, quando necessário, a serviços publicados em uma DMZ.
A rede de IoT deve ser tratada como uma zona de risco elevado. Dispositivos como câmeras, sensores e controladores industriais raramente passam por atualizações constantes e frequentemente utilizam protocolos legados. A rede de visitantes pode funcionar como um modelo de referência para o isolamento de IoT, pois ambas as zonas exigem negação por padrão e liberação mínima de tráfego. Em muitos projetos, a JRT Technology Solutions sugere uma quarta zona para convidados especiais, como auditores que precisam acessar recursos internos com privilégio temporário.
O controle de tráfego entre zonas é feito por regras de firewall no núcleo da rede ou em um gateway centralizado. Por padrão, todo o tráfego originado na rede de visitantes deve ser bloqueado para as demais VLANs, exceto para o gateway de internet e, se necessário, para servidores DNS e portais de autenticação. Essa política de negação padrão elimina a possibilidade de um convidado acessar impressoras, compartilhamentos de arquivos ou a interface administrativa de um dispositivo IoT.
Para facilitar a compreensão, veja uma comparação entre as zonas mais comuns em uma implantação corporativa:
Essa arquitetura pode ser implementada com controladoras Wi-Fi, gateways de segurança e switches gerenciáveis. O importante é que a regra de negação entre a rede de visitantes e a rede de produção seja aplicada no ponto mais próximo possível da origem, reduzindo a chance de erros de configuração. Na JRT Technology Solutions, desenhamos a topologia de segmentação com base no risco de cada cliente, considerando o legado de rede e os requisitos de conformidade.
Mecanismos de isolamento: VLANs, SSIDs e firewalls no contexto da rede de visitantes
O isolamento efetivo de uma rede de visitantes depende de três camadas complementares: separação de SSID, segmentação de VLAN e aplicação de regras de firewall. Cada camada tem um papel distinto. O SSID define a qual zona o dispositivo se conecta, a VLAN define o domínio de broadcast e o firewall define o que aquele domínio pode acessar. Ignorar qualquer uma dessas camadas enfraquece todo o modelo.
A separação de SSID é o primeiro ponto de controle. Ao criar um SSID dedicado para convidados, a organização evita que dispositivos externos compartilhem a mesma chave da rede corporativa. Isso também permite aplicar políticas de criptografia diferentes. Enquanto a rede corporativa pode exigir WPA3-Enterprise, a rede de visitantes pode operar com WPA3-Personal ou portal cativo aberto, dependendo do nível de segurança desejado.
A VLAN é o mecanismo que impede o tráfego de vazar entre zonas na camada 2. Cada SSID deve ser mapeado para uma VLAN exclusiva, e o trunk entre access points e switches deve permitir apenas as VLANs necessárias. O uso de VLAN assignment dinâmico por portal cativo ou por RADIUS é uma prática recomendada. Além disso, a ativação de client isolation no SSID de convidados garante que um dispositivo não consiga se comunicar com outro dispositivo no mesmo segmento, reduzindo ataques de ARP spoofing e disseminação de malware.
As regras de firewall operam na camada 3 e são a última barreira antes dos ativos internos. O ideal é aplicar uma política de negação padrão: todo o tráfego originado na rede de visitantes é bloqueado para as demais VLANs, exceto o gateway de internet. Se houver necessidade de acesso a um serviço específico, como um portal de fornecedores ou uma impressora de uso público, esse acesso deve ser liberado pontualmente via regra de firewall, com endereço IP de destino fixo e porta específica. A JRT Technology Solutions utiliza firewalls de próxima geração para aplicar inspeção de tráfego, filtragem de conteúdo e prevenção de intrusões nessas regras.
Além dessas camadas, recomendamos o uso de DNS seguro e filtragem de categorias para a rede de convidados. Isso bloqueia o acesso a domínios maliciosos, sites de phishing e conteúdo inadequado. A filtragem de DNS pode ser integrada ao portal cativo, redirecionando automaticamente o convidado para uma página de bloqueio quando uma política é violada. Veja uma lista de controles que aplicamos em projetos de isolamento:
- Mapeamento de SSID a VLAN específica com trunking restrito
- Client isolation ativado em toda a rede sem fio de visitantes
- Política de negação padrão entre zonas no firewall
- Inspeção de tráfego na camada 7 para bloqueio de ameaças
- Filtragem de DNS com categorias e blocklist de segurança
- Limitação de banda por usuário para impedir abuso de recursos
- Registro de logs com horário e duração para auditoria
O resultado é um ambiente onde o convidado acessa apenas o que foi explicitamente permitido, e qualquer tentativa de comunicação com a rede interna é bloqueada e registrada. Esse modelo é a base para uma rede de visitantes que protege a operação sem comprometer a experiência do usuário.
Autenticação e onboarding: do QR Code ao portal cativo na rede de visitantes
A autenticação é o momento em que a rede de visitantes se apresenta ao usuário. Um processo complicado gera frustração e leva o visitante a buscar alternativas, como usar o 4G ou pedir a senha da rede interna. Um processo simples, por outro lado, melhora a percepção da marca e mantém o controle nas mãos da TI. O equilíbrio está em oferecer opções de onboarding rápidas, como QR Code e login social, sem abrir mão de registro e rastreabilidade.
A recente popularização de QR Codes para Wi-Fi demonstra essa demanda. Ferramentas gratuitas permitem gerar um código que armazena o nome da rede e a senha, conectando o celular automaticamente ao escaneá-lo. Na rede de visitantes corporativa, o QR Code pode ser integrado ao portal cativo para preencher o SSID correto e direcionar o usuário à página de autenticação. Isso elimina erros de digitação e agiliza o processo em recepções, lobbies e eventos.
O portal cativo é o componente central do onboarding moderno. Ele intercepta a primeira requisição do dispositivo e exibe uma página de login, termos de uso ou formulário de cadastro. A partir daí, o sistema pode autenticar o usuário por e-mail, SMS, rede social ou senha temporária. Na JRT Technology Solutions, configuramos portais cativos com bloqueio de pop-ups, layout responsivo e integração com provedores de identidade do cliente, como Microsoft Entra ID e Google Workspace.
Um fluxo típico de onboarding em uma rede de visitantes pode ser resumido nos seguintes passos:
- O visitante conecta-se ao SSID de convidados e é redirecionado ao portal cativo.
- O portal apresenta opções de autenticação, como e-mail, SMS ou credencial de convidado.
- Após a validação, o sistema registra o dispositivo e aplica a política de acesso definida.
- O firewall libera o tráfego para a internet com as regras de saída configuradas.
- O monitoramento contínuo registra o tráfego, a duração e os eventos de segurança.
Além do portal, o uso de senhas rotativas é uma prática recomendada para reduzir o risco de reutilização. Em vez de uma senha fixa fixada na parede da recepção, o sistema gera uma nova chave a cada dia ou a cada evento. Isso impede que ex-funcionários ou visitantes antigos continuem acessando a rede. Aliamos isso a limites de tempo de conexão, que forçam a reautenticação após algumas horas.
Para ambientes com alta rotatividade, como hotéis e espaços de eventos, o onboarding precisa ser ainda mais fluido. Nesses casos, o portal cativo pode oferecer acesso patrocinado, login com contas de redes sociais e até pagamento por período. A rede de visitantes se torna, assim, um serviço gerenciado que melhora a experiência e gera dados de contato para marketing. Nossa equipe integra essas opções ao controle de acesso à rede para garantir rastreabilidade total.
Políticas de segurança e monitoramento para a rede de visitantes
Uma rede de visitantes sem monitoramento é uma rede cega. Por mais bem configurada que seja, é preciso acompanhar o comportamento do tráfego, detectar anomalias e responder a incidentes rapidamente. O monitoramento deve cobrir desde o uso de banda até tentativas de acesso não autorizado, passando por indicadores de comprometimento em dispositivos IoT e convidados.
As políticas de segurança começam com a definição clara do que é permitido e do que é bloqueado. Recomendamos bloquear, por padrão, protocolos como SMB, RDP, SSH e Telnet oriundos da rede de visitantes. Esses protocolos são os principais vetores de movimentação lateral e não têm uso legítimo para um visitante comum. Também bloqueamos portas conhecidas de gerenciamento de dispositivos IoT, como 23, 80, 443 e 8080, quando a comunicação não é esperada.
Além dos bloqueios, a filtragem de conteúdo é essencial. A TI pode definir categorias permitidas e negadas, como bloquear redes sociais, streaming ou conteúdo adulto. Isso é particularmente útil em ambientes com obrigações legais, como escolas e órgãos públicos. Nossas soluções utilizam listas dinâmicas de reputação e inteligência de ameaças para bloquear domínios maliciosos antes mesmo que o usuário clique.
O monitoramento da rede de visitantes deve gerar logs centralizados e correlacionados. Eventos de autenticação, duração de sessão, volume de dados e tentativas de bloqueio precisam ser registrados com carimbo de tempo e identificador do dispositivo. Em caso de incidente, esses logs são a evidência necessária para auditoria e resposta forense. A JRT Technology Solutions utiliza SIEM e plataformas de análise de tráfego para consolidar esses dados em dashboards operacionais.
Uma política de segurança eficaz também inclui:
- Limitação de banda por dispositivo para evitar que um único usuário degrade a experiência dos demais
- Prazo de validade da sessão com reautenticação obrigatória
- Bloqueio de comunicação entre clientes no mesmo SSID
- Listas de permissão de destino para serviços específicos quando necessário
- Alertas automáticos para padrões de tráfego suspeitos
Com essas políticas, a rede de visitantes deixa de ser um ponto cego e se transforma em um ambiente controlado, auditável e preparado para responder a ameaças. A experiência do convidado é mantida, mas sem abrir espaço para riscos inaceitáveis.
Rede de visitantes em ambientes de alta densidade: escritórios, indústria e varejo
Ambientes com grande circulação de pessoas, como escritórios corporativos, fábricas, hospitais, shoppings e hotéis, impõem desafios adicionais à rede de visitantes. A quantidade de dispositivos simultâneos pode gerar interferência, esgotamento de canais e degradação da experiência. Nesses cenários, o planejamento de radiofrequência e a capacidade dos access points são tão importantes quanto a segmentação lógica.
Em eventos e treinamentos, a demanda por Wi-Fi pode multiplicar em poucos minutos. O portal cativo precisa suportar centenas de autenticações simultâneas, e o firewall deve processar o tráfego sem se tornar gargalo. Notícias como a eleição do R7 como Portal do Ano, com quase 105 milhões de visitantes únicos, mostram a pressão que picos de acesso exercem sobre a infraestrutura. Uma rede de visitantes corporativa precisa de dimensionamento semelhante para absorver picos sem queda de segurança.
No setor de turismo e hospitalidade, a expectativa é ainda maior. Cidades que atraem visitantes por lazer, como destinos com parques aquáticos e águas termais, registram alta demanda por Wi-Fi em hotéis, restaurantes e áreas públicas. Os hóspedes querem conexão imediata, mas a rede do estabelecimento não pode expor sistemas de bilheteria, câmeras de segurança e IoT. A resposta é uma rede de visitantes com isolamento de cliente, portal cativo escalável e políticas de QoS que priorizem aplicações críticas.
Em ambientes industriais, o desafio é diferente. A rede de visitantes convive com interferência de máquinas, ambientes metálicos e distâncias maiores. Além disso, dispositivos IoT de chão de fábrica, como sensores de vibração e controladores de linha, precisam de comunicação confiável. A segmentação entre rede de visitantes e rede de IoT deve ser física ou lógica, com VLANs separadas e, se necessário, rádios dedicados. A JRT Technology Solutions atende ambientes industriais com access points robustos e topologias de redundância.
Para resumir as práticas em alta densidade, veja o checklist abaixo:
Com planejamento adequado, a rede de visitantes pode atender centenas de dispositivos simultâneos sem comprometer a segurança. A experiência do usuário permanece fluida, e a infraestrutura interna fica protegida.
A relação entre rede de visitantes e conformidade (LGPD, ISO 27001, PCI-DSS)
A segmentação da rede de visitantes não é apenas uma prática de segurança, mas também um requisito de conformidade. Normas como a ISO 27001 exigem que a organização separe ambientes de rede com base no risco e no nível de confiança. O PCI-DSS, por sua vez, determina que a rede responsável por processar dados de cartão seja isolada de redes sem fio públicas ou de convidados.
A LGPD impõe cuidados específicos com dados pessoais coletados no onboarding. Quando um portal cativo solicita e-mail, telefone ou dados de redes sociais, a organização se torna controladora desses dados e precisa garantir finalidade, consentimento e segurança. Uma rede de visitantes deve registrar essas informações em sistema criptografado e permitir a exclusão quando solicitado. A JRT Technology Solutions orienta clientes na adequação dos formulários e no armazenamento seguro dos dados.
Os logs gerados pela rede de visitantes também têm valor legal. Em investigações de incidentes ou disputas trabalhistas, a TI pode precisar comprovar quem estava conectado, quando e a partir de qual dispositivo. Manter logs centralizados com retenção adequada é uma obrigação em setores regulados, como financeiro e saúde. Recomendamos reter logs por um período mínimo definido na política de segurança, com proteção contra adulteração.
Outro ponto importante é a redução do escopo de conformidade. Ao isolar convidados e IoT da rede corporativa, a organização reduz o número de sistemas que precisam passar por auditorias complexas. Isso simplifica a certificação e diminui o custo de manutenção. A rede de visitantes, portanto, funciona como um escudo que protege o perímetro de conformidade.
Documentar as regras de segmentação, os fluxos de autenticação e as políticas de bloqueio é essencial para auditorias. Na JRT Technology Solutions, entregamos a documentação técnica completa, incluindo diagramas de rede, matriz de tráfego e registros de mudança. Esse material é usado por clientes para demonstrar conformidade com ISO 27001, LGPD e PCI-DSS.
Implantação e suporte gerenciado: a abordagem da JRT Technology Solutions
Implantar uma rede de visitantes isolada e segura exige método. Na JRT Technology Solutions, seguimos um processo estruturado que começa pelo entendimento do ambiente atual e dos requisitos de negócio. A partir daí, desenhamos a arquitetura de segmentação, definimos as políticas de acesso e executamos a migração sem interromper a operação.
O primeiro passo é o levantamento de infraestrutura. Analisamos a topologia, os switches, access points, firewalls e controladoras existentes. Identificamos VLANs, SSIDs e regras atuais, além de dispositivos IoT já conectados. Esse inventário revela pontos críticos e possíveis brechas. Em seguida, propomos um desenho de zonas que separa a rede de visitantes da rede de produção e da IoT, respeitando a capacidade da infraestrutura.
Depois do desenho, partimos para a implementação faseada. Criamos primeiro a VLAN e o SSID de convidados em um ambiente piloto, aplicamos as regras de firewall e validamos o isolamento. Em seguida, expandimos para os demais access points e sites. Durante a migração, monitoramos o tráfego e ajustamos políticas de QoS e filtragem. Nossos especialistas utilizam ferramentas de automação de políticas para reduzir erros e acelerar a entrega.
Após a ativação, oferecemos suporte gerenciado contínuo. Monitoramos a rede de visitantes 24×7, respondemos a alertas e aplicamos atualizações de segurança. Também geramos relatórios mensais de desempenho e conformidade. Esse modelo permite que a TI interna foque em projetos estratégicos enquanto nossa equipe cuida da operação do segmento de convidados e IoT.
Um diferencial da nossa abordagem é a integração com o controle de acesso à rede. Usamos NAC para identificar dispositivos, aplicar perfis e isolar automaticamente máquinas suspeitas. Se um convidado tentar acessar a VLAN de produção, a resposta é imediata: bloqueio e registro do evento. Esse nível de automação reduz o tempo de contenção de incidentes e fortalece a postura de segurança.
A documentação entregue inclui diagramas atualizados, matriz de responsabilidades e runbooks operacionais. Na JRT Technology Solutions, acreditamos que uma rede de visitantes só é eficaz quando a equipe local entende como operá-la e mantê-la. Por isso, oferecemos treinamento e transferência de conhecimento em todos os projetos.
Integração com IoT e tendências de automação com IA na rede de visitantes
A convergência entre rede de visitantes, IoT e automação com IA é uma das tendências mais importantes da TI corporativa. A IA permite identificar dispositivos automaticamente, classificar riscos e aplicar políticas sem intervenção humana. Essa capacidade é essencial em ambientes com centenas de dispositivos conectados simultaneamente.
O fingerprinting de dispositivos usa aprendizado de máquina para reconhecer o tipo, o fabricante e o comportamento de cada equipamento ao se conectar. Na rede de visitantes, essa tecnologia distingue um celular pessoal de uma câmera IP ou de um roteador não autorizado. Quando um dispositivo desconhecido é detectado, o sistema pode isolá-lo em uma VLAN de quarentena até que um administrador aprove.
A análise comportamental com IA monitora o tráfego em tempo real e cria uma linha de base do que é normal para cada usuário. Desvios, como tentativas de varredura de portas ou comunicação com servidores de comando e controle, geram alertas e bloqueios automáticos. Em uma rede de visitantes, isso significa que um convidado infectado por malware pode ser contido antes de causar danos à rede interna.
Outra tendência é a resposta orquestrada integrada a plataformas SOAR. Quando a IA detecta uma ameaça, ela não apenas bloqueia o tráfego, mas também abre tickets, notifica a equipe de segurança e coleta evidências forenses. Nossos especialistas utilizam essa abordagem para reduzir o tempo de resposta de horas para minutos, mantendo a rede de visitantes sob controle contínuo.
No contexto da IoT, a automação com IA também ajuda a monitorar a saúde dos dispositivos. Sensores que param de responder, câmeras que mudam de comportamento e controladores que tentam acessar endereços externos inesperados são sinalizados automaticamente. A JRT Technology Solutions desenvolve soluções com automação de políticas para isolar esses dispositivos da rede de visitantes e da rede interna até que a falha seja investigada.
À medida que a adoção de IoT cresce, a rede de visitantes tende a se fundir com a rede de dispositivos não gerenciados, formando uma zona única de acesso de baixa confiança. A IA será o diferencial para gerenciar essa complexidade de forma escalável, segura e sem atrito para o usuário final.
Conclusão
A rede de visitantes deixou de ser um SSID de cortesia e passou a ocupar um papel central na segurança da TI corporativa. Isolar o Wi-Fi de convidados e de dispositivos IoT da rede de produção é uma medida de proteção que reduz a superfície de ataque, facilita a conformidade e melhora a operação do dia a dia. Sem essa separação, qualquer dispositivo comprometido pode servir de porta de entrada para dados críticos e sistemas internos.
Ao longo deste artigo, vimos como a arquitetura de segmentação, os mecanismos de isolamento e as políticas de monitoramento formam um conjunto coeso para proteger a rede. Também mostramos como o onboarding pode ser simples e seguro, com QR Code, portal cativo e autenticação integrada. A experiência do visitante não precisa ser sacrificada em nome da segurança; pelo contrário, um acesso bem projetado fortalece a imagem da organização.
A JRT Technology Solutions desenvolve, implementa e oferece suporte a soluções completas de rede de visitantes, integrando segmentação, NAC, firewall avançado e automação com IA. Nossa atuação vai desde o levantamento inicial até o monitoramento 24×7, passando pela documentação de conformidade. Trabalhamos para que a sua equipe de TI tenha controle total do ambiente, com visibilidade e respostas rápidas a incidentes.
Se a sua organização ainda trata o Wi-Fi de convidados como um risco tolerável, talvez seja o momento de rever essa postura. Entre em contato com a JRT Technology Solutions e descubra como projetar uma rede de visitantes que isola convidados e IoT, protege a rede corporativa e prepara sua infraestrutura para os desafios da automação e da segurança eletrônica.
Gostou do conteúdo? Fale com nossos especialistas!
A JRT Technology Solutions está pronta para implementar, configurar e dar suporte às tecnologias abordadas neste artigo.